Kort samengevat: Passkeys kunnen wachtwoorden vervangen en bieden bescherming tegen phishing bij het inloggen. Voor een zelfstandige of KMO zit de belangrijkste beslissing niet alleen in het activeren, maar ook in het beheer: wie bezit de toegang, waar staan de sleutels en hoe herstel je een account?
Dit is een praktische evergreen-analyse, geen aankondiging van een nieuwe verplichting. De bronnen zijn gecontroleerd op 11 oktober 2026.
Waarom dit ook over je website gaat
Je website is meer dan de pagina die klanten zien. Achter die pagina zitten je domeinregistratie, hosting, mailbox en mogelijk een beheerdersomgeving. Wie toegang tot die accounts krijgt, kan je digitale werking verstoren. Daarom is veilig inloggen een onderdeel van websiteonderhoud, niet uitsluitend een taak voor grote IT-afdelingen.
Passkeys zijn daarvoor een bruikbare bouwsteen. De FIDO Alliance beschrijft ze als inloggegevens op basis van cryptografische sleutels. Je bevestigt een aanmelding met bijvoorbeeld je vingerafdruk, gezichtsherkenning of een toestel-PIN. Je typt geen herbruikbaar accountwachtwoord op de website.
Wat maakt een passkey anders?
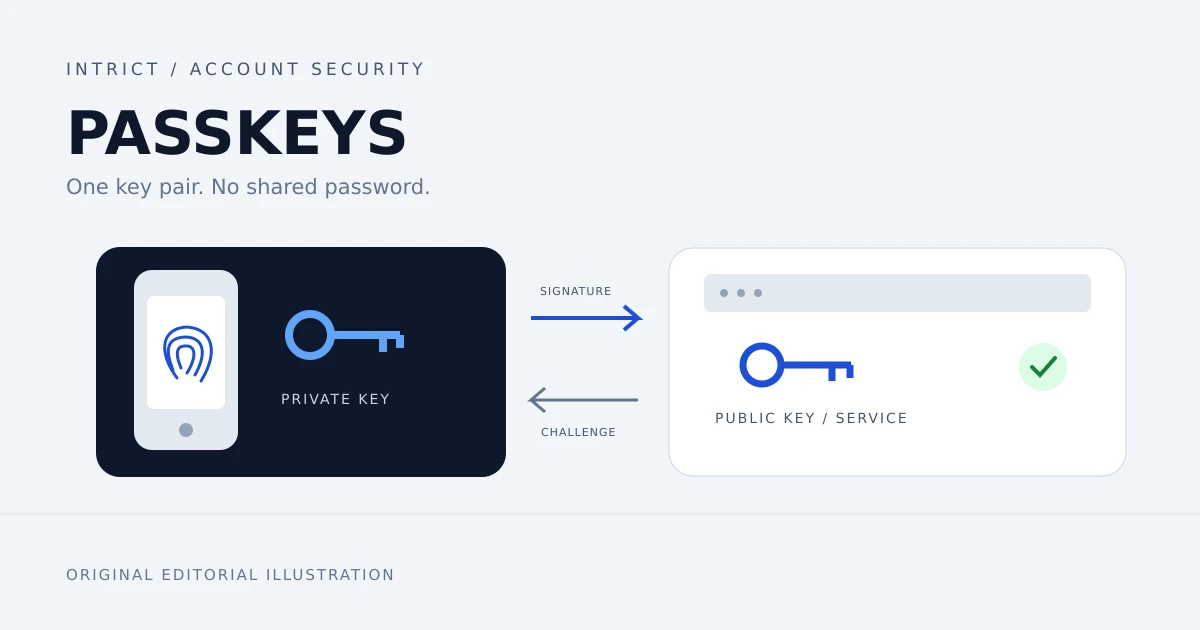
Bij een passkey hoort een sleutelpaar: de dienst bewaart de publieke sleutel, terwijl de private sleutel door je toestel, passkeyprovider of beveiligingssleutel wordt beheerd. De website controleert een cryptografisch antwoord in plaats van een gedeeld wachtwoord.
De inlogmethode is gebonden aan de juiste dienst. Een nagemaakte website kan niet zomaar dezelfde passkey gebruiken. Dat is de reden dat FIDO passkeys phishingbestendig noemt. Je vingerafdruk of gezicht wordt daarbij lokaal gecontroleerd; de website krijgt je biometrische gegevens niet toegestuurd.
Dat betekent niet dat je account onkwetsbaar wordt. Een onveilig toestel, een gestolen actieve sessie of een zwakke herstelprocedure blijven aandachtspunten. En zolang een dienst ook een wachtwoord accepteert, bestaat die alternatieve ingang nog. Passkeys verbeteren de aanmelding; ze vervangen geen volledig beveiligingsbeleid.
Passkeys en tweestapsverificatie zijn niet hetzelfde
Safeonweb, een initiatief van het Belgische Centrum voor Cybersecurity, legt uit waarom een extra factor beter beschermt dan alleen een wachtwoord. Activeer beschikbare tweestapsverificatie dus ook als een dienst nog geen passkeys ondersteunt.
Een wachtwoord met een eenmalige code is echter niet hetzelfde als een phishingbestendige passkey. Een misleidende website kan je ook om die code vragen. Bij passkeys is de cryptografische koppeling aan de dienst de belangrijke extra bescherming. Schakel bestaande beveiliging niet blind uit: controleer welke methode de leverancier ondersteunt en welke verificatie het account vereist.
Gesynchroniseerd of toestelgebonden: wat past bij je bedrijf?
Er zijn twee belangrijke vormen, beschreven in de FIDO-handleiding voor ondernemingen.
- Gesynchroniseerde passkeys worden via een passkeyprovider beschikbaar op je gekoppelde toestellen. Dat kan praktisch zijn wanneer je laptop én telefoon gebruikt. Bescherm ook het provideraccount en controleer diens herstelprocedure.
- Toestelgebonden passkeys blijven op een specifieke authenticator, bijvoorbeeld een fysieke beveiligingssleutel. Die sleutel kan je op meerdere computers gebruiken, maar de passkey wordt niet automatisch naar een tweede sleutel gekopieerd. Registreer een aparte reservesleutel waar de dienst dit toestaat.
Voor dagelijkse accounts kan synchronisatie gebruiksgemak bieden. Voor gevoelige beheeraccounts kan strakker gecontroleerde hardware passend zijn. Dat is een keuze op basis van je risico en de mogelijkheden van je leverancier, geen universele verplichting voor elke Belgische KMO.
Begin bij één account, niet bij heel je bedrijf
Een haalbare proef verloopt zo:
- Maak een inventaris. Noteer je zakelijke mailbox, domeinbeheer, hosting en websitebeheer. Leg vast wie eigenaar is en wie herstel kan uitvoeren. Bewaar geen geheimen in dit overzicht.
- Controleer ondersteuning. Zoek in de officiële accountinstellingen naar passkeys of beveiligingssleutels. De aanwezigheid van een vingerafdruksensor op je laptop betekent niet dat elke dienst passkeys ondersteunt.
- Kies een beheerde opslagplek. Vermijd dat je enige zakelijke toegang afhankelijk wordt van een privéaccount van een medewerker. Maak afspraken over toestellen, provideraccounts en vertrek uit het bedrijf.
- Registreer en test. Voeg een passkey toe aan één account en controleer het inloggen op de toestellen die je werkelijk gebruikt. Bewaar een gecontroleerde herstelroute tot die test geslaagd is.
- Test herstel zonder je toegang weg te gooien. Controleer of een tweede geregistreerde sleutel werkt en waar herstelcodes veilig liggen. Wis je enige passkey niet om een verloren telefoon na te bootsen.
- Documenteer de uitkomst. Noteer wat werkt, wie ondersteuning biedt en hoe toegang bij uitdiensttreding wordt ingetrokken. Rol daarna pas verder uit.
Deze stappen zijn redactioneel advies, geen belofte over de functies of licenties van een specifieke leverancier.
Moet je passkeys toevoegen aan je klantenportaal?
Alleen wanneer je website werkelijk accounts nodig heeft. Een informatieve website met een contactformulier heeft geen klantenlogin nodig om modern te zijn.
Heb je wel een portaal, bespreek dan met je ontwikkelaar ondersteuning voor WebAuthn, registratie, herstel, toegankelijkheid en alternatieven voor klanten zonder geschikt toestel. De FIDO-bron noemt WebAuthn als browser-API voor passkeys. Een losse knop toevoegen is dus geen volledige implementatie: de server en de accountlevenscyclus moeten mee kloppen.
Veelgestelde vragen
Heb ik een vingerafdrukscanner nodig?
Nee. Afhankelijk van toestel en dienst kan ook een PIN of een beveiligingssleutel gebruikt worden. Controleer welke combinatie jouw leverancier ondersteunt.
Wat als mijn telefoon verloren gaat?
Dat hangt af van je opslagmethode. Bij synchronisatie kan herstel via de passkeyprovider mogelijk zijn. Bij een toestelgebonden sleutel heb je een tweede geregistreerde sleutel of de herstelprocedure van de dienst nodig. Regel dit vóór er iets verloren gaat.
Kan ik alle wachtwoorden meteen verwijderen?
Niet automatisch. Sommige diensten behouden wachtwoorden of andere herstelmethoden. Controleer eerst ondersteuning, herstel en beleid. Waar wachtwoorden nodig blijven, gebruik je unieke sterke wachtwoorden en beschikbare tweestapsverificatie.
Garanderen passkeys GDPR- of NIS2-compliance?
Nee. Een veiligere aanmelding is één maatregel. Toepasselijkheid en naleving van regelgeving hangen van je organisatie en andere maatregelen af; dit artikel is geen juridisch advies.
Een veilige volgende stap
Begin deze week met een overzicht van de toegang tot je domein, mailbox en website. Wil je bespreken hoe toegangsbeheer past binnen je websiteonderhoud of een nieuw portaal? Neem contact op met IntrICT. We kunnen je situatie bespreken zonder meteen een volledige migratie te veronderstellen.
Bronnen